Es ist eine ganz einfache Sache: Deine Fritzbox erhält von deinem ISP (Internetanbieter) nicht nur eine IP-Adresse, sondern auch den Verweis auf den Standard-DNS-Server des Providers. Das ist ein logischer Ablauf, der für den Nutzer so einfach wie möglich gestaltet sein sollte.
Natürlich gibt es schnellere Alternativen zu den DNS-Diensten deines Providers. Dazu gehören Cloudflare (1.1.1.1) oder Google (8.8.8.8). Auch dein Hoster (wenn du so etwas hast) betreibt eigene Nameserver, die evtl . sogar einen Fokus auf Datenschutz haben. Allen gemein ist jedoch: Die Logfiles enthalten dort deine angesteuerten Domains. Google nutzt diese Daten beispielsweise, um Profile über deine Vorlieben zu erstellen und damit Geld zu verdienen.
Was Cloudflare damit macht, entzieht sich meiner Kenntnis – allerdings ist Cloudflare ebenfalls ein US-Dienst. In der Vergangenheit war der Anbieter für spektakuläre Ausfälle riesiger Bereiche des Internets verantwortlich. Einfache Fehler nach Updates in den DNS-Servern führten dazu, dass für einen großen Teil des Netzes die Domainnamen nicht mehr in IP-Adressen aufgelöst werden konnten. Das ist aus Nutzersicht ärgerlich, für eCommerce-Shops aber ein erheblicher wirtschaftlicher Schaden.
Im Kontext von keinzugriff.de schauen wir uns daher Alternativen zu US-Diensten an. Ein wichtiger Aspekt ist dabei der Datenschutz bei deinem Provider.
Was treibt DNS eigentlich genau?
Der DNS (Domain Name System) ist eine Datenbank, die deine Eingaben von Domains wie keinzugriff.de in die dahinterstehenden IP-Adressen auflöst. Dieser Prozess arbeitet hierarchisch in fünf Ebenen:
- Root Level: Die oberste Ebene. Hier erfolgt die Weiterleitung an die 13 logischen TLD-Server-Identitäten (A–M), die weltweit auf tausende physische Server verteilt sind.
- TLD Server (Top-Level-Domain): Hier sind die Endungen wie
.comoder.dehinterlegt. - SLD Server (Second-Level-Domain): Hier kommt der passende Name dazu, also beispielsweise
keinzugriff. - Subdomains: Zur weiteren Unterteilung, wie oft das
www.vor dem Namen zu sehen ist. - Der Host: Der Server oder das Gerät selbst, zum Beispiel ein Mailserver, der direkt unter
mail.xxxerreichbar ist.
Eine Analogie: Das Telefonbuch
Als Vergleich mag der Einfachheit halber ein altes Telefonbuch herhalten. Das waren einst die dicken Bücher, die von der Post und später der Telekom kostenlos ausgegeben wurden. Die Ebenen lassen sich so übertragen:
- Ebene 1: Der „Planet-Erde-Sachverständige“ leitet die Anfrage innerhalb der 13 Identitäten weiter und kennt die zuständigen Länder-Experten sowie Großorganisationen.
- Ebene 2: Der „Länder-Fachmann“ kennt das Land Deutschland und leitet an den Städte-Kenner weiter.
- Ebene 3: Der „Städte-Kenner“ hat das Telefonbuch von Nürnberg und übergibt an den Stadtführer.
- Ebene 4: Der „Stadtführer Nürnberg“ kennt Gabi Meyer – allerdings gleich fünf davon. Er weiß aber auch, dass die fragliche Gabi Meyer in der Tropfengasse 5 wohnt, und übergibt den Eintrag im Telefonbuch.
- Ebene 5: Das Telefonbuch zeigt nun die Nummer 0911-xxx an.
Ein solcher DNS-Resolver arbeitet rekursiv. Das bedeutet: Er fragt zuerst bei sich selbst ab, ob sich das Ziel bereits in seinem Cache befindet. So muss er die Schritte 1 bis 5 nicht wiederholen. Das beschleunigt den Vorgang erheblich, sofern die Antwort bereits gespeichert ist. Ist das Ziel nicht im Cache, beginnt die Suche bei Schritt 1.
Der Preis der Bequemlichkeit: Was passiert noch?
Der DNS-Resolver weiß nun genau: Du hast heute um 11 Uhr nach „Gabi Meyer, Tropfengasse 5, 90xxx Nürnberg“ gesucht UND dort angerufen.
Das kann praktisch sein. Wenn ein Auto-Ersatzteile-Händler anstelle von Gabi gesucht wird, zeigt dir Google daraufhin kurz darauf auf wundersame Art die neuesten Angebote von diesem an. Oder es werden passende Anzeigen für deine Automarke geschaltet, falls der Händler ein Audi- oder Mercedes-Fachmann ist.
Was aber, wenn die fiktive Gabi als bekennende Kommunistin fragwürdige, höchst private Dienstleistungen zum Festpreis anbietet? Dann wird es deutlich schwieriger: Politische Randgruppen, sexuelle Präferenzen – all dies ließe sich mittels DNS-Auflösung abbilden.
Google, Cloudflare und dein ISP betreiben allesamt DNS-Resolver. Dem genutzten davon ist bekannt, wo du warst. Das ist fast so wie dein Browser-Verlauf. Der Unterschied: Du kannst den Browserverlauf löschen, aber beim Resolver ist nicht nur ein einzelner Browser bekannt, sondern alle Zugriffe aus deinem gesamten Netzwerk.
An der technischen Notwendigkeit kommst du nicht vorbei. Sonst müsstest du alle IP-Adressen per Hand in deinen Browser eingeben. Zum einen kennst du diese nicht, zum anderen kann sich das kein Mensch merken.
Doch hier liegt deine Privatsphäre auf dem Präsentierteller – für alle, die damit etwas anfangen möchten. Du hast keine Kontrolle über die aufgerufenen Adressen im Cache, da dieser nicht in deinem Zugriff liegt.
Die Lösung: Selbst gehosteter DNS-Server
Hier kommt die Selbsthostung eines rekursiven DNS-Servers ins Spiel.
Unbound: Deine eigene Kontrolle
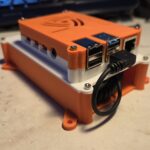
Diese Kette und den damit verbundenen Datenabfluss brichst du damit. Du bist dein eigener Root-Server und dein eigener rekursiver DNS-Resolver. Das Ganze ist zudem sehr platzsparend: Unbound läuft problemlos auf einem Raspberry Pi – eventuell sogar auf dem NAS-Raspi, der bereits vorgestellt wurde. Und schneller ist er auch noch.
Komplizierte Konfigurationen wie ein komplettes Docker-Umfeld sind nicht nötig. Eine einfache Parallel-Installation reicht aus. Manche betreiben bereits eine Pi-hole-Instanz auf dem Raspberry Pi – einen netzwerkweiten Werbeblocker auf DNS-Basis. Hier passt Unbound vom Aufgabengebiet her perfekt dazu und wird sehr oft genau so gemeinsam betrieben.
Der direkte Vergleich der drei Szenarien
Wir schauen uns nun die drei typischen Szenarien für DNS-Resolver an:
1. DNS über deinen Internetanbieter (ISP) Dein Router nutzt den automatisch zugewiesenen DNS-Server deines Anbieters. Technisch ohne jeden Aufwand für dich, aber im Tausch gegen deine Privatsphäre.
Ein klassischer Fall von „miserabel“: Jede aufgerufene Seite ist für deinen ISP sichtbar. Ob du jetzt auf keinzugriff.de liest, deine E-Mails bei Proton.me hostest oder Pornoseiten besuchst – alles ist sichtbar. Daraus ergibt sich, dass diese Daten mit deiner echten Identität verknüpfbar sind. Das gilt für Marketingzwecke, aus reiner Neugierde oder für staatliche Überwachung.
2. Öffentliche DNS-Resolver wie Google oder Cloudflare Du hinterlegst per Hand im Router deines ISPs eine Adresse dieser Dienste. Technisch ist der Aufwand gering, die Dienste sind meist hochverfügbar – so lange Cloudflare keine Updates mit Fehlern einspielt.
Sie sind zudem sehr schnell. Dem steht ein etwas besserer Datenschutz gegenüber als beim ISP: Oft sind die Anfragen an die Root-Server verschlüsselt. Dein ISP sieht zwar noch, dass du eine DNS-Anfrage sendest, aber nicht mehr, welche. Doch du begibst dich damit de facto in die massive Datensammlung dieser Dienste. Das ist deren Geschäftsmodell; daraus werden Profile über dich gebacken.
Zudem unterliegen diese dem US Cloud Act und sind für die Einsicht durch US-Behörden leicht zugänglich.
3. Selbst gehostet mit Unbound Neben dem Raspberry Pi kannst du Unbound auch mittels Proxmox hosten. Dieser fragt die Root-Server selbst ab und löst rekursiv auf. Da ist kein externer Cache mehr dazwischen, niemand sieht deine DNS-Anfragen. Kein Google, kein Cloudflare, kein ISP. Der Pfad wird von dir bzw. Unbound selbst aufgelöst.
Facebook.com zum Beispiel als Ziel sieht zwar deine lokale IP, aber sonst nichts. Die Verknüpfung von Daten wird hier unmöglich. Es gibt keinen zentralen Log-Eintrag über dich bei einem US-Konzern. Technisch etwas aufwendiger in der Einrichtung und bei der allerersten Abfrage einer neuen Domain (sogenannte „kalte Queries“) minimal langsamer – aber kaum spürbar (ca. 50–100 ms). Sobald die Antwort lokal auf deinem Raspi gecacht ist, ist der Service so schnell wie die US-Dienste, oder sogar schneller, da der Umweg in die USA entfällt.
Wird Unbound in Kombination mit Pi-hole verwendet, werden Werbe-Tracker bereits auf DNS-Ebene eliminiert, und es werden noch weniger Rückschlüsse auf dich möglich.
In der Praxis läuft diese Kombination (Pi-hole + Unbound) auf Raspberry OS Lite sehr gut. Im Gegensatz zum NAS-Raspi aus dem entsprechenden Beitrag kommt diese Kombi mit einer 4-GB-SD-Karte aus. Die Schreibzugriffe sind erheblich geringer als bei einem NAS-System. Die Anschaffung und der Betrieb eines solchen Zusatzsystems sind relativ kostengünstig. Wenn bereits ein NAS oder gar ein Proxmox-Host in deinem Netzwerk werkelt, entstehen nicht einmal zusätzliche Kosten.
Wichtig zum Schluss: In deiner Fritzbox muss dann der Eintrag des DNS-Servers geändert werden. Dieser muss nun auf die interne IP-Adresse deiner Unbound-Instanz zeigen. Dein ISP sieht die eigentliche Namensauflösung nicht mehr, weil diese bereits in deinem Netz stattgefunden hat.
Fazit: Jeder kann seine Identität selbst schützen
Der Ansatz, die DNS-Auflösung selbst in die Hand zu nehmen, ist weit mehr als ein technisches Gimmick für Nerds. Es ist ein aktiver Schritt dahin, wo deine Privatsphäre hingehört: hinter verschlossene Türen.
Wenn du deinen eigenen Server betreibst, protokollierst du deine Suchanfragen selbst. Ob mit einem kleinen Team aus Raspberry Pi und Unbound oder einem Proxmox-Host – du entscheidest, was gecacht wird und wer Zugriff hat.
Was bringt dir das konkret?
- Unabhängigkeit: Du bist nicht mehr abhängig von Update-Zyklen US-Konzerne ohne brauchbare Rollback-Strategien. Ist Cloudflare „platt“, bist du es nicht: Dein DNS-Server telefoniert einfach weiter mit der Welt.
- Datenschutz: Deine Privatsphäre bleibt erhalten. Alle Suchanfragen bleiben in deinem Netz. Nur du weißt, welche Seiten du aufrufst. Niemand kann deine Daten mit externen Profilen verknüpfen.
- Geschwindigkeit: Beim Tempo stehst du mit Unbound den US-Diensten in nichts nach. Durch den lokalen Cache bist du oft sogar schneller, da der Umweg über die USA entfällt.
- Kontrolle: Die Logs, der Cache und dein Setup stehen unter deiner alleinigen Kontrolle. Nur so bist du wirklich souverän.
Ist es perfekt? Nein. Es erfordert etwas Arbeit. Du benötigst etwas technisches Verständnis, musst deine Fritzbox anpassen und den Server pflegen. Aber der Aufwand ist überschaubar – und der Nutzen dafür enorm.
Warum lohnt es sich? Daten sind wertvoll. Schau dir den Marktwert der US-Konzerne an, deren Geschäftsmodell das Datensammeln ist. Daraus lässt sich der enorme Wert deiner Daten ablesen. Und wir liefern diese Daten einfach „frei Haus“. Daran kann ja irgendetwas nicht richtig sein.
Wie die Sprichwörter sagen: Wenn du für ein Produkt kein Geld zahlst, bist du das Produkt.
Ich selbst betreibe hier einen Raspberry Pi mit diesem Setup als autonome Instanz in einem Netzwerk mit Proxmox. Das läuft schon seit Längerem – noch vor der ersten Idee zu diesem Blog überhaupt.
es ist also machbar. es ist sicher. es lohnt sich.
Thinkin ‚bout