Eigentlich zu früh — wollte ich mich doch nur noch am jeweiligen ersten Sonntag im Monat zu Worte melden im Themenkomplex von Clouds, KIs und der Abhängigkeit von US-Diensten.
Nur gab es ein wenig Verwirrung nach dem letzten Beitrag — was also Open Source genau ist.
Das möchte ich einmal aufklären — und habe anbei eine Liste erstellt, die damit einhergehend ist: Welcher Art (US-)Dienst etc. also von dem einen oder anderen grundsätzlich abgelöst werden kann.
Und meistens ist dies nur ein Klick entfernt.
Was ist Open Source? Die Grundlagen
Aber was ist das denn nun, dieses Open Source?
Rein begrifflich liegt einfach nur der Quellcode eines Programms offen aus — sozusagen.
Jedes Programm wird in einer mehr oder weniger verständlichen Sprache geschrieben — und anschließend irgendwie in Maschinensprache übersetzt.
Den Binärcode aus Einsen und Nullen — also Kauderwelsch — den nicht mal Eingeweihte mehr verstehen.
Closed Source: Das kommerzielle Modell
Dieser Binärcode ist das, was kommerzielle Unternehmen ausliefern — wie zum Beispiel Microsoft sein Windows 11 etc.
Microsoft hat den Quellcode dazu nie veröffentlicht — da hier Patente und Geheimnisse drin vergraben sind, die niemand nachvollziehen soll.
Würden andere Unternehmen — wie zum Beispiel Spiele-Hersteller — auch nicht tun.
Microsoft-Umgebungen sind klassisch sozusagen Closed-Source.
Das Problem: Was ist wirklich drin?
Dies bedeutet freilich, dass im Grunde alles mögliche dort drin stehen könnte (und auch steht) — dessen Tätigkeiten wir nicht nachvollziehen können.
- Spionage
- Hintertüren
- Funktionen
- Verschlüsselungen
- Spezielle Methoden
…sind also gut vergraben — auch wenn die Hersteller unliebsame Funktionen vehement abstreiten.
Sicherheitslücken: Nur die Entwickler wissen Bescheid
Ferner sind vorhandene Fehler und Sicherheitslücken nur den Entwicklern selbst offen dargelegt.
Keine Community könnte darüber stolpern.
Andererseits sind eben diese Entwickler selbst die bezahlten Kräfte des jeweiligen Unternehmens — welche diese Sicherheitslücken dann hauptberuflich finden und beheben.
Ein Unternehmen wie Microsoft hat in der Regel auch nur ein geringes Interesse daran, dass der zugrunde liegende Source-Code von irgendwem umgeschrieben wird.
Was bei Open Source möglich und klar gewollt ist.
Open Source: Das Gegenteil
Open Source ist also genau das Gegenteil davon:
Der zugrunde liegende Quellcode liegt offen — und jede/r kann diesen:
- Einsehen
- Schwachstellen finden
- Eigene Neuerungen einbringen zur Weiterentwicklung
Das wäre zumindest bei einem typischen Lizenzmodell (der sog. GPL) der Fall.
Zwischen Open- und Closed-Source gibt es Mischformen — wo nur Teile offen liegen oder auch nur Teile weiter entwickelt werden dürfen etc.
Die Open Source Community: Freiwillige und Ideologie
Nun besteht die so genannte Open-Source-Community rund um den Globus im größten Teil aus Freiwilligen ohne Bezahlung — die einer gewissen Ideologie folgen.
Quasi: Software als ein freies Produkt — an dessen Verbesserung jeder eingeladen ist, mitzuwirken.
Dies geschieht in der Regel dann auch unentgeltlich — manchmal auf Spendenbasis, manchmal auch auf Basis unermüdlichem Enthusiasmus.
Linux: Das Paradebeispiel
Das ganze Grundsystem Linux — und die meisten darauf aufsetzenden Varianten von Linux (den sog. Distributionen) — basieren auf diesem Prinzip.
Durch die weitestgehend ehrenamtliche Entwicklung dieser Software wird diese in ganz großen Teilen kostenlos angeboten.
Was eigentlich gar nicht wirklich gehen dürfte:
Schon der Stromverbrauch bei der Entwicklung oder auch Hostung der verteilenden Server kostet schließlich Geld.
Und besonders Server verballern Unmengen an Strom.
Der Mythos: Open Source = kostenlos
Daraus ist mit den Jahren und Jahrzehnten der Aberglaube entstanden, dass Open Source = kostenlose Software bedeutet.
Das ist nicht der Fall.
Viele kommerzielle Projekte sind dennoch Open Source — andere freie Projekte haben auch Closed-Source-Anteile und liegen nur im Binärformat anbei.
Das Missverständnis: Kostenlos ≠ Open Source
Vielfach ist nun der Antrieb hinter einer Suche im Netz nach einer „Open-Source-Alternative“ also gar nicht der Gedanke, dass der Quellcode offen liegt.
Sondern schlichtweg, dass die Software kostenlos sein soll.
Rein kostenlose Software gibt es jedoch auch für Windows; Freeware ist dann das richtige Suchwort.
Die Sicherheitsfrage: Ein zweischneidiges Schwert
Doch, welche Art Software ist nun sicherer?
Das ist ein mindestens zweischneidiges Schwert — und kann nicht pauschal beantwortet werden.
Closed Source: Sicherheit durch Geheimhaltung?
Zwar sind in Windows-Umgebungen potentielle Sicherheitslücken nicht mit dem Quellcode aufzudecken.
Allerdings beschäftigt ein Unternehmen wie Microsoft auch entsprechende Experten zu genau diesem Zwecke.
Weiterhin ist Windows, einfach aufgrund seiner Verbreitung, ohnehin im Fokus von Sicherheitstests und von ganzen Hackergruppen — die solche Schwachstellen aufspüren, um sie publik zu machen.
(Womit diese denn mit einem Update geschlossen werden müssten.)
Open Source: Sicherheit durch Transparenz?
In der Open-Source-Welt sind auch die unterschiedlichsten Experten unterwegs — die ähnliches tun.
Wenn auch mit Einblick in den Source-Code.
Was auf den ersten Blick sicherer erscheinen mag — aber ein gefährlicher Trugschluss ist:
Das echte Risiko: Social Engineering
Viele kleine Tools in dieser Welt werden von nur einem oder zwei Entwicklern betreut.
Und genau das ist die Schwachstelle von Open Source:
Durch gezielte Attacken auf diese Menschen — Druck aufzubauen, um sich irgendwie in die Entwicklung mit einzubringen.
„Social Engineering“ hat es in der Vergangenheit bereits gegeben — und zu absichtlich eingebauten Hintertüren geführt, die so gut versteckt waren, dass staatliche Akteure rund um Geheimdienste dahinter zu vermuten sind.
Aufgeklärt wurden derlei Attacken nie vollständig.
Closed Source: Andere Risiken
Eine solche Attacke dürfte wiederum in der kommerziellen Welt der Software deutlich schwieriger werden — wenn auch nicht unmöglich.
Hier liegt die Schwachstelle denn eher darin, dass Hackergruppen bereits vorhandene Sicherheitslücken finden — und diese für sich nutzen.
Und ich weiß als Anwender nach wie vor erst einmal nicht, welche Funktionen für einen Abfluss von Daten Richtung USA sorgen.
Das passiert bei Open-Source-Projekten eher nicht.
Allerdings sind diese auf andere Weise anfällig — und sterben oft durch den Generationswechsel ab.
Meine persönliche Einschätzung: Vertrauen ist entscheidend
Für mich persönlich ist es allerdings eine Vertrauens-Frage.
Und ich schenke Open-Source-Projekten deutlich mehr Vertrauen als dem Binärcode von z. B. Microsoft.
Mit der Ideologie drumherum kann man sich allerdings schon einmal befasst haben.
So ganz unwichtig ist dies tatsächlich nicht.
Die Liste: Alternativen zu alltäglichen Tools
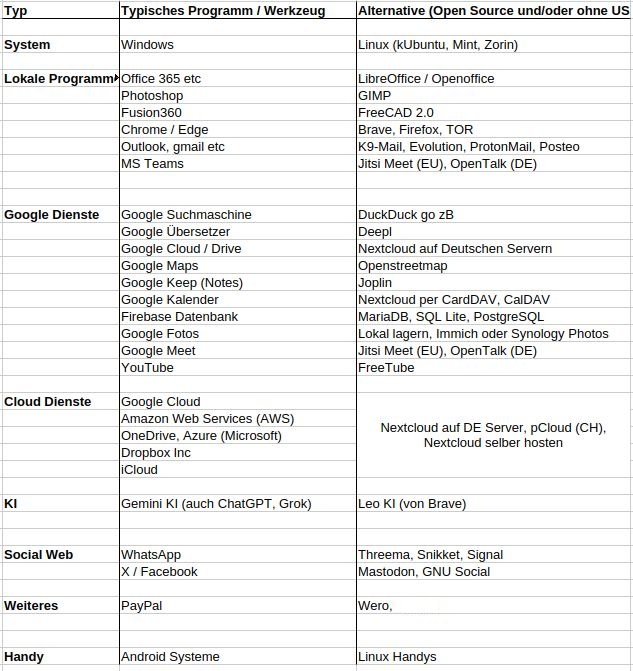
Anbei habe ich nun noch die eingangs genannte Liste mit den täglichen Tools — welche die meisten von Euch kennen dürften.
Und jeweils eine oder mehrere Alternativen dazu ohne Spionage, Datenaufzeichnung etc.
Diese ist nicht besonders aufwendig gestaltet — und soll auch nur einen Überblick liefern.
Dass es nämlich sehr wohl zu allen geliebten und bequemen Tools vernünftige und ausgereifte Alternativen gibt — die mit unseren Daten auch vernünftig umgehen.
Thinkin ‚bout
Anmerkung vom 02.05.2026: Auf der Liste ist WERO als PayPal Alternative genannt. WERO selbst möchte eine echte Alternative zu US Bezahldiensten sein. Wie jetzt bekannt wurde, nutzt WERO dafür ausgerechnet die Cloud-Infrastruktur von AWS zur Zeit.
Damit ist eine de-facto Abhängigkeit von einem US Dienst gegeben und AWS unterliegt selbstverständlich dem US Cloud Act. Zur Zeit ist WERO somit KEINE Alternative zu PayPal und Co.